Her trader bir ajanı hak eder.
AVANTAJLAR
Sparkling kripto işlemlerinizi sizin yerinize hazırlar, onay hep sizde.
E-postanızla başlayın. İmzayı yalnızca siz atarsınız; anahtarlarınızı görmeyiz, fonlarınızı tutmayız.
"PnL'imi göster", "100 USDC'yi SOL'a takas et." Hepsi bu kadar.
Long, short ve kaldıraçlı pozisyonlar Hyperliquid yürütmesiyle; tahmin piyasaları Polymarket ile.
Solana, Ethereum, TON ve Bitcoin ağları arasında tek bir bakiyeden takas.
Ajan önerir, siz onaylarsınız — her takas veya işlem önce teklifini gösterir.
Kripto cüzdan nedir? Sıcak, soğuk ve self-custody cüzdanlar
Son kontrol tarihi: 20.09.2026 (Sparkling ürün bilgileri: 14.10.2026)
Kripto cüzdan seçimi çoğu zaman marka karşılaştırmasıyla başlıyor. Oysa asıl ayrım başka yerde duruyor: bir cüzdanın private key'i kimde bulunuyor. Bu tek soru, kurtarma yönteminizi, taşıdığınız riski ve Türkiye'de hangi kuralların sizi ilgilendirdiğini birlikte belirliyor.
Bu sayfa cüzdanın nasıl çalıştığını, sıcak ve soğuk saklamanın ne anlama geldiğini ve custodial ile self-custody arasındaki farkı açıklıyor. Sonunda da Sparkling'in self-custodial cüzdan modelini anlatıyor.
Kısaca
- Cüzdan kripto parayı saklamaz. Bakiye blok zincirinde durur, cüzdan onu hareket ettiren anahtarı saklar.
- Custodial cüzdanda anahtar hizmet sağlayıcıda, self-custody cüzdanda yalnızca sizde olur.
- Soğuk cüzdan uzaktan saldırı riskini daraltır, fiziksel kayıp ve kullanıcı hatası riskini ortadan kaldırmaz.
- Türkiye'de düzenleme, sizin adınıza saklama yapan tarafa bakıyor; anahtarı kendiniz tuttuğunuzda tablo farklı işliyor.
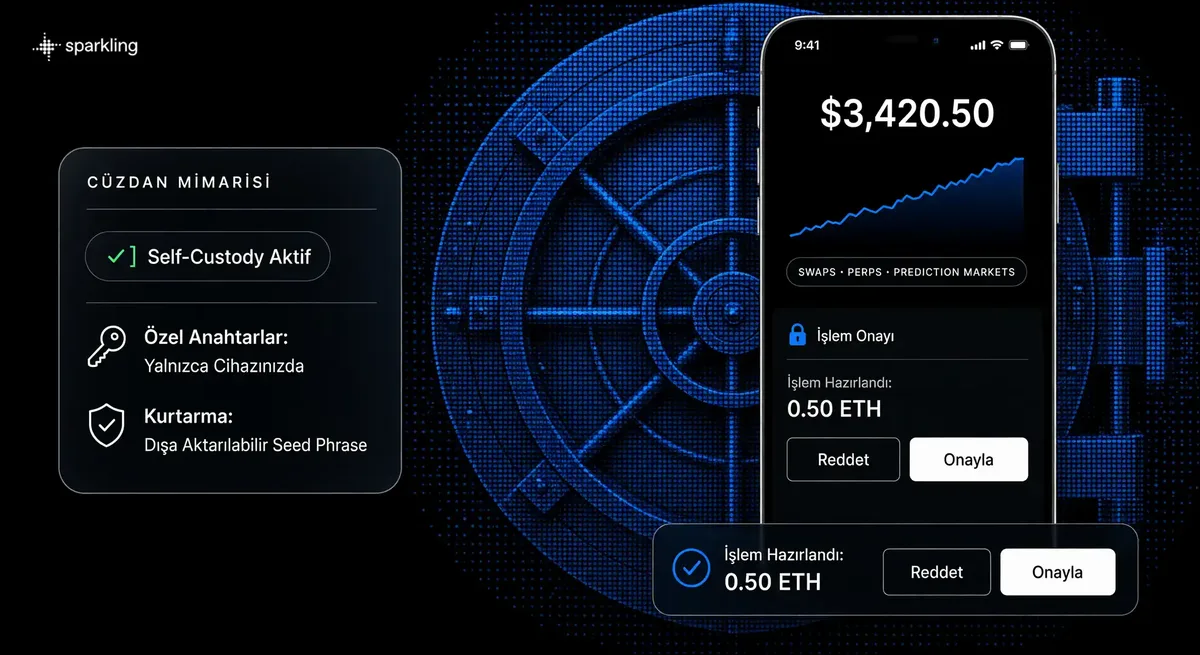
- Sparkling self-custodial çalışır: anahtarlarınız sizde kalır ve seed phrase'inizi istediğiniz an dışa aktarabilirsiniz.
Kripto cüzdan nedir ve aslında neyi saklar?
Kripto cüzdan, kripto paranın kendisini saklamaz. Bakiye blok zincirinde durur; cüzdan o bakiyeyi hareket ettiren private key'i saklar ve işlemleri imzalar.
Blok zinciri, kimin ne kadar varlığa sahip olduğunu tutan ortak bir kayıt defteri gibi çalışıyor. Bu defterdeki bir kaydı değiştirmenin tek yolu, ağa geçerli bir imza sunmak. İmzayı üreten şey de private key. Yani cüzdan uygulaması bir kasa değil, bir imza aracı.
Ayrım pratikte işe yarıyor. Telefonunuzu kaybettiğinizde varlıklarınız yok olmaz, çünkü varlıklar telefonda değil zincirde duruyor. Kaybettiğiniz şey anahtara erişiminiz olur; kurtarma yönteminiz yoksa bu kayıp kalıcı hale gelir.
Aynı mantık cüzdan değiştirirken de geçerli. Self-custody bir cüzdanda kurtarma bilgisi sizde olduğu için, aynı anahtarları başka bir uygulamaya aktarabilir ve bakiyenizi orada görmeye devam edebilirsiniz. Taşınan şey para değil, imza yetkisi. Custodial bir hizmette bu esneklik yok; orada çıkış yolu transfer yapmaktan geçiyor.
Türkiye'de "dijital cüzdan" ifadesi çoğunlukla banka uygulamalarını ve ödeme kuruluşlarının bakiye özelliklerini çağrıştırıyor. Kripto cüzdan farklı çalışır: arkasında bakiyenizi tutan bir kurum yoktur, ağdaki kaydı doğrudan siz hareket ettirirsiniz. Custodial cüzdanlar bu tabloya bir istisna getiriyor, birazdan oraya geleceğiz.
Adres, public key ve private key: hangisi neye yarıyor?
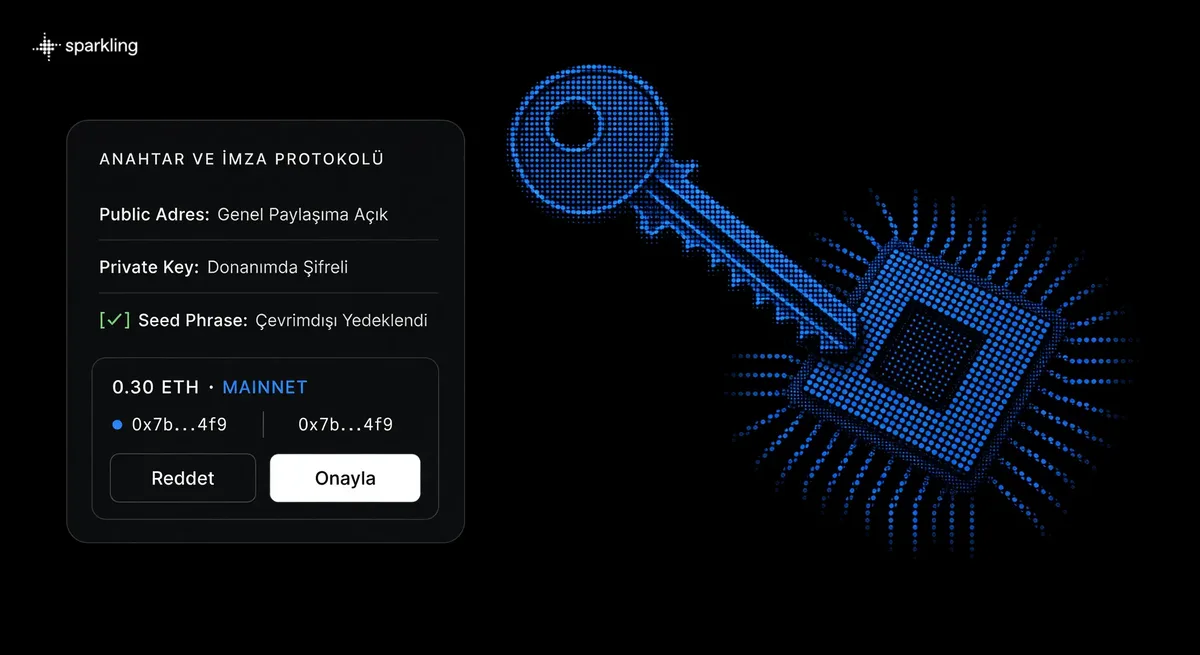
Adres, para almak için paylaştığınız açık bilgidir. Private key ise harcama yetkisidir ve kimseyle paylaşılmaz. Adres, public key'den türetilir.
Üçü arasındaki iş bölümü şöyle:
- Private key, işlemi imzalayan ve dolayısıyla varlığı hareket ettirebilen tek unsur. Kim biliyorsa harcayabilir.
- Public key, private key'den matematiksel olarak üretiliyor, tersi mümkün değil. Ağ, imzanın geçerli olup olmadığını bununla doğruluyor.
- Cüzdan adresi, public key'den türetilen kısaltılmış ve paylaşılabilir biçim. Size kripto gönderecek kişiye verdiğiniz şey bu.
Adresinizi paylaşmak risk yaratmaz. Adresi bilen biri size varlık gönderebilir ve bakiyeyi görebilir, ama hiçbir şey harcayamaz. Harcama için imza gerekir, imza için de private key.
Ters yön ise kesin bir kural. Private key veya onu üreten kurtarma bilgisi hiçbir koşulda paylaşılmaz. Destek ekibi, borsa çalışanı ya da doğrulama isteyen bir uygulama bunu sizden istemez. İsteyen çıkarsa, karşınızdaki taraf hizmet sağlayıcı değildir.
Seed phrase neden cüzdanın en kritik parçası?
Seed phrase, cüzdanın tüm private key'lerini yeniden üretebilen kelime dizisidir. Seed phrase kullanan bir self-custody cüzdanda bu dizinin kaybı, başka bir kurtarma yöntemi yoksa varlığa kalıcı erişim kaybı demektir.
Genellikle 12 ya da 24 kelimeden oluşuyor ve cüzdan ilk kurulduğunda bir kez gösteriliyor. Bu diziden, cüzdanın kullandığı bütün anahtarlar baştan türetilebilir. Seed phrase'i basit bir yedek gibi düşünmek bu yüzden yanıltıcı olur. O, cüzdanın kendisi.
Sonuç iki yönlü çalışıyor. Telefonunuz bozulursa aynı kelimeleri başka bir cihaza girerek erişiminizi geri alırsınız. Ama o kelimeleri başka biri ele geçirirse, sizin onayınıza ihtiyaç duymadan varlıkları taşıyabilir. Şifre sıfırlama, kimlik doğrulama veya itiraz mekanizması yoktur.
Custodial cüzdanlarda bu kelime dizisi kullanıcıya verilmez. Kurtarma başka bir yöntemle, çoğunlukla hesap bilgileri üzerinden yapılır. Aradaki farkın nasıl işlediği bir sonraki bölümün konusu.
Bir noktayı netleştirmek gerekiyor: seed phrase, self-custody'nin tek mimarisi değil, en yaygın olanı. Self-custody'yi tanımlayan şey, işlemi onaylayan anahtar materyalini veya kontrol mekanizmasını kimin elinde tuttuğu; bunu sağlamanın birden fazla yolu var. Bazı cüzdanlar klasik seed phrase kullanırken, bazıları MPC (birden fazla parçaya bölünmüş anahtar), passkey veya sosyal kurtarma gibi farklı mimariler üzerinden çalışıyor. "Seed phrase yoksa self-custody değildir" demek bu yüzden yanlış olur; doğru soru anahtarı veya onay yetkisini kimin kontrol ettiği.
Custodial, non-custodial ve self-custody: anahtar kimde duruyor?
Custodial cüzdanda anahtarları hizmet sağlayıcı tutar. Self-custody cüzdanda yalnızca siz tutarsınız. Fark, kurtarma kolaylığı ile karşı taraf riski arasındaki takasta.
Non-custodial ve self-custody pratikte aynı şeyi anlatıyor: anahtar kullanıcıda, hizmet sağlayıcı fonlara erişemiyor. Türkçe içerikte iki terim de kullanılıyor.
| Custodial | Self-custody | |
|---|---|---|
| Anahtar kimde | Hizmet sağlayıcıda | Yalnızca sizde |
| Şifreyi unutursanız | Sağlayıcı kurtarma sunar | Kurtarma ifadesi yoksa erişim yok |
| Asıl risk | Sağlayıcının ihlali, iflası veya engellemesi | Kendi hatanız, kaybınız, oltalama |
Hangisinin daha iyi olduğu sorusunun genel bir cevabı yok, çünkü ikisi farklı türde risk taşıyor. Custodial modelde riski bir kuruma devrediyorsunuz: o kurum hesabınızı dondurabilir, teknik sorun yaşayabilir veya yükümlülüğünü yerine getiremeyebilir. Self-custody modelde riski tamamen kendiniz taşıyorsunuz: kimse yanlış işlemi geri alamaz, kimse unuttuğunuz kurtarma bilgisini size hatırlatamaz.
Somutlaştırmak gerekirse, aynı olay iki modelde farklı sonuçlanıyor. Telefonunuz çalındığında custodial bir hizmette destek hattını arayıp hesabı kilitletebilirsiniz. Self-custody bir cüzdanda böyle bir merci yok; sizi koruyan tek şey, yedeğinizin hırsızın eline geçmemiş olması. Buna karşılık sağlayıcı hesabınızı bir incelemeye aldığında custodial tarafta bakiyeniz erişilemez hale gelebilir, self-custody tarafta böyle bir müdahale mümkün değil.
Karar bu yüzden "hangisi güvenli" sorusundan çok "hangi hatayı yapma ihtimalim daha yüksek" sorusuna bakıyor.
Kullandığınız cüzdanın hangi modelde olduğunu nasıl anlarsınız?
Üç soru yeterli: kurtarma nasıl yapılıyor, işlemi kim imzalıyor, sağlayıcı hesabı dondurabiliyor mu. Seed phrase verilmemesi tek başına belirleyici değildir.
- Şifremi unutursam ne oluyor? Uygulama e-posta, telefon veya kimlik üzerinden hesabınızı geri veriyorsa, sizin adınıza anahtar tutan bir taraf var demektir. Kurtarma yalnızca sizde olan bir kelime dizisine bağlıysa tablo terse döner.
- İşlemi gerçekte kim imzalıyor? Onay anında imza cihazınızda mı üretiliyor, yoksa talebiniz sağlayıcının sistemine mi gidiyor? İkinci durumda imza yetkisi sizde değil.
- Hesap tek taraflı dondurulabiliyor mu? Kullanım koşullarında hesabın askıya alınabileceği yazıyorsa, o bakiyeye sağlayıcının erişimi var demektir.
Burada sık atlanan bir nüans var. Seed phrase verilmemesi, cüzdanın otomatik olarak custodial olduğunu göstermiyor. Bazı mimariler anahtarı parçalara bölerek birden fazla tarafta saklıyor ve kullanıcıya klasik bir kurtarma ifadesi vermiyor. Tek bir işarete değil, üç sorunun cevabına birlikte bakmak gerekiyor.
Sıcak cüzdan ve soğuk cüzdan arasındaki fark
Sıcak cüzdan internete bağlıdır, hızlıdır, saldırı yüzeyi geniştir. Soğuk cüzdan anahtarı çevrimdışı tutar, yavaştır, uzaktan saldırıya kapalıdır.
Sıcak cüzdan dediğimiz şey telefonunuzdaki uygulama, bir tarayıcı eklentisi veya web arayüzü olabilir. Anahtar internete bağlı bir cihazda durduğu için işlem yapmak kolay, ama aynı sebeple zararlı yazılım ve oltalama sayfaları doğrudan bu anahtarı hedefliyor.
Soğuk cüzdanda anahtar, internete bağlanmayan bir ortamda üretiliyor ve orada kalıyor. En yaygın biçimi, yalnızca imza üretmek için tasarlanmış küçük bir donanım cihazı. Kağıda yazılmış anahtarlar ve hiç çevrimiçi olmamış ayrı bir cihaz da aynı mantığın daha eski ya da el yapımı versiyonları.
| Sıcak cüzdan | Soğuk cüzdan | |
|---|---|---|
| Anahtar nerede | İnternete bağlı cihazda | Çevrimdışı ortamda |
| Uzaktan saldırı yüzeyi | Geniş | Çok dar |
| Erişim hızı | Anında | Cihazı bağlamak gerekir |
| Uygun kullanım | Sık işlem, küçük bakiye | Uzun vadeli saklama |
"Soğuk" olmak, cihazın hiçbir zaman bilgisayara bağlanmadığı anlamına gelmiyor. İşlem imzalamak için bağlanıyor, ama anahtar cihazın içinden çıkmıyor; dışarı çıkan şey yalnızca imzanın kendisi.
Soğuk saklamanın çözmediği şeyler de var. Cihaz kaybolabilir, bozulabilir ya da çalınabilir, üstelik yedeği yine siz saklıyorsunuz. Bir işlemi yanlışlıkla imzalarsanız cihaz o işlemi geri almıyor.
Soğuk cüzdan size gerçekten gerekli mi?
Soğuk cüzdan, uzun süre elde tutulan ve kaybı sizin açınızdan ağır olacak tutarlarda mantıklı. Küçük ve sık hareket eden bakiye için çoğu zaman gereksiz karmaşıklık yaratıyor.
Karara üç değişkenden bakabilirsiniz. Birincisi tuttuğunuz tutarın sizin için ne ifade ettiği: kaybı canınızı yakacak bir miktarsa çevrimdışı saklama gerekçesi güçleniyor. İkincisi işlem sıklığınız; haftada birkaç kez hareket eden bir bakiyeyi her seferinde donanım cihazıyla imzalamak yorucu hale geliyor. Üçüncüsü cihaz ve yedek yönetiminde ne kadar rahat olduğunuz. Bu konuda tedirginseniz soğuk cüzdan riski azaltmak yerine yeni bir kayıp ihtimali ekleyebilir.
Yaygın çözüm ikisini birlikte kullanmak: günlük işlemler için küçük bakiyeli bir sıcak cüzdan, uzun vadede tutulan kısım için ayrı bir çevrimdışı saklama. Bu sayfada marka önerisi yapılmıyor, hangi cihazın size uygun olduğuna kendi araştırmanızla karar vermeniz gerekiyor.
Cüzdan seçerken hangi kriterlere bakmak gerekir?
Marka değil kriter seçin: kurtarma yöntemi, kodun açıklığı, desteklenen ağlar, imza akışının anlaşılırlığı ve sağlayıcının kim olduğu.
- Kurtarma yöntemi. Erişiminizi nasıl geri alacağınızı kurulumdan önce bilin. Bu tek kriter, cüzdanın hangi custody modelinde olduğunu da büyük ölçüde söylüyor.
- Kodun açık olması. Açık kaynak, kodun bağımsız kişilerce incelenebilmesi demek. Tek başına güvenlik garantisi sayılmaz, ama kapalı bir kutuya kıyasla doğrulanabilirlik sağlıyor.
- Desteklenen ağlar. Kullanmayı düşündüğünüz zincirler ve varlıklar cüzdanda gerçekten destekleniyor mu. Yanlış ağa gönderilen transferler çoğu durumda geri gelmiyor.
- İmza akışının anlaşılırlığı. Onay ekranı ne imzaladığınızı sade bir dille gösteriyor mu, yoksa yalnızca bir onay düğmesi mi sunuyor.
- Arkasındaki sağlayıcı. Uygulamayı kimin geliştirdiği, hangi şirkete ait olduğu ve kullanım koşullarının ne söylediği. Custodial bir hizmette bu bilgi, güvendiğiniz tarafın kim olduğunu belirliyor.
Ücretsiz olmak tek başına bir işaret değil. Cüzdan uygulamalarının çoğu ücretsiz ve gelir modeli genellikle başka yerde duruyor, örneğin uygulama içi takas ücretlerinde. Ortak hesaplarda ya da yüksek tutarlarda ise çoklu imza gibi bir katman gündeme gelebilir; burada işlemin geçerli olması için birden fazla anahtarın onayı gerekiyor. Hangi uygulamanın hangi işi gördüğünü kripto uygulamalarının nasıl ayrıştığı sayfasında ayrıca ele alıyoruz.
Kripto cüzdan nasıl oluşturulur? (adım adım)
Cüzdan oluşturmak dakikalar sürüyor. Asıl iş, kurtarma bilgisini çevrimdışı yedeklemek ve küçük bir test transferiyle akışı doğrulamak.
Önce custodial mı self-custody mi kullanacağınıza karar verin.
Bu karar hem kurtarma yönteminizi hem taşıdığınız riski belirliyor.
Uygulamayı sağlayıcının kendi yayımladığı adresten kurun.
Arama sonuçlarındaki reklam bağlantılarına güvenmeyin; sahte cüzdan uygulamaları yaygın bir saldırı yöntemi.
Kurtarma bilgisini çevrimdışı saklayın.
Self-custody bir cüzdan kuruyorsanız size gösterilen kelime dizisini ekran görüntüsü almadan, bulut notlarına yazmadan, kağıda ya da metal bir yedeğe kaydedin.
Yedeğinizin çalıştığını doğrulayın.
Cüzdanı silip o kelime dizisiyle küçük bir bakiyede geri yükleyin. Bu adımı atlamak, yıllar sonra yanlış yazılmış bir kelimeyi keşfetmek anlamına gelebiliyor.
Küçük bir test transferi yapın.
Önce düşük tutarlı bir gönderim yapıp geldiğini doğrulayın, sonra asıl tutara geçin.
Kurulumdan sonra ilk alımınızı nasıl yapacağınızı kripto nasıl alınır sayfasında adım adım anlatıyoruz.
Cüzdan kullanırken en sık yapılan hatalar
En pahalı hatalar üç başlıkta toplanıyor: kurtarma bilgisini dijital ortamda tutmak, adresi kontrol etmeden onaylamak ve ne imzalandığını okumadan onay vermek.
- Kurtarma bilgisini dijital ortamda tutmak. Ekran görüntüsü, bulut notu, e-posta taslağı, mesajlaşma uygulamasındaki bir kayıt. Cihaza sızan bir zararlı yazılım için bunların hepsi aynı kapıya çıkıyor.
- Adresi kontrol etmeden onaylamak. Panoya kopyalanan adresi değiştiren zararlı yazılımlar var. Gönderim öncesinde adresin baştaki ve sondaki karakterlerini ekranda karşılaştırmak birkaç saniye alıyor.
- Ne imzalandığını okumadan onay vermek. Bazı işlemler tek bir transferi değil, bir uygulamaya süresiz harcama yetkisi verilmesini imzalatıyor. Onay ekranındaki metin transferden başka bir şey söylüyorsa durun.
Oltalama sayfaları ve sahte airdrop duyuruları da aynı üç hatayı hedefliyor. Ortak noktaları acele ettirmek: sınırlı süre, kaçırılan fırsat, hemen doğrulama isteği.
Hepsinin arkasında tek bir kural duruyor. Ağa yayınlanmış bir işlem geri alınamaz. Yanlış adrese gönderilen ya da dolandırıcıya aktarılan varlıkları hiçbir uygulama geri getiremiyor; Sparkling de bunu Kullanım Koşulları'nın 24 Mayıs 2026 tarihli sürümünde açıkça belirtiyor.
Türkiye'de kripto saklama hizmetleri nasıl düzenleniyor?
7518 sayılı Kanun, Kripto Varlık Hizmet Sağlayıcısı kategorisini tanımladı ve SPK'yı yetkili kıldı. Düzenleme, sizin adınıza saklama yapan tarafı hedefliyor.
Kanun 2 Temmuz 2024 tarihinde 32590 sayılı Resmî Gazete'de yayımlandı ve Sermaye Piyasası Kanunu'nu değiştirdi. Uygulamayı ayrıntılandıran III-35/B.1 ve III-35/B.2 sayılı tebliğler 13 Mart 2025 itibarıyla yürürlükte. Kanuna eklenen 109/A maddesi, SPK yetkilendirmesi olmadan bu faaliyetin yürütülmesini suç kapsamına aldı. MASAK ise bu sağlayıcılara kimlik doğrulama, şüpheli işlem bildirimi ve yaptırım taraması yükümlülükleri getiriyor.
Buradaki ayrım cüzdan konusu için önemli. Anahtarı kendiniz tutuyorsanız ortada sizin adınıza saklama yapan bir hizmet sağlayıcı yok, kullandığınız yazılım bir araç. Varlıklarınızı üçüncü bir tarafa emanet ediyorsanız düzenlemenin muhatabı o sağlayıcı oluyor. Sağlayıcı bu cüzdanın etrafında başka hizmetler de sunuyorsa tablo değişebilir, bu yüzden genelleme yapmamakta fayda var.
Pratikte bunun kullanıcıya yansıması kimlik doğrulama tarafında görülüyor. Sizin adınıza saklama yapan bir sağlayıcı, MASAK yükümlülükleri gereği kimliğinizi doğrulamak ve belirli durumlarda fon kaynağınızı sormak durumunda kalabiliyor. Kendi anahtarınızı kendiniz tuttuğunuz bir cüzdanda böyle bir süreç yok, ama vergi ve beyan yükümlülükleriniz varsa onlar yine sizde kalıyor.
Rejim hâlâ geçiş aşamasında. SPK'nın yayımladığı Geçici Liste'de yer almak, kurumun kendi açıklamasına göre nihai ve tam yetkilendirme anlamına gelmiyor. Sparkling'in bu listede yer aldığı ya da SPK'ya başvurduğu ise teyit edilmiş değil; bu sayfa böyle bir yetkilendirmenin varlığını da yokluğunu da iddia etmiyor. Karar vermeden önce SPK'nın Kripto Varlık Hizmet Sağlayıcıları listesini inceleyebilirsiniz.
Sparkling'de cüzdan nasıl çalışıyor?
Sparkling, self-custodial bir trading uygulamasıdır ve tek bir self-custodial bakiyeden çalışır. Yukarıda anlatılan self-custody modelinin mantığı burada da geçerli: anahtar sizde durur, işlemi onaylayan da sizsiniz.
Sparkling, e-postayla başlatılan, seed phrase gerektirmeyen yerleşik bir çoklu zincir cüzdan kullanır; cüzdan altyapısı Turnkey tarafından sağlanır. Dilediğiniz adrese çekim yapabilir veya seed phrase'inizi dışa aktarabilirsiniz.
Ürün bir ajanla birlikte geliyor ve Sparkling kendi Kullanım Koşulları'nda banka, aracı kurum, yatırım danışmanı veya saklama kuruluşu olmadığını belirtiyor. Markanın konumlandırmasının tamamı Sparkling ana sayfasında yer alıyor.
Anahtarlarınız ve seed phrase'iniz
Anahtarlarınız sizde kalır. Seed phrase'inizi istediğiniz an dışa aktarabilirsiniz. Bu sayfada seed phrase için anlatılan kurallar Sparkling için de aynen geçerli: dışa aktardığınız kelime dizisini ekran görüntüsü almadan, bulut notlarına yazmadan çevrimdışı bir yedekte saklayın ve kimseyle paylaşmayın.
İşlemi kim hazırlar, kim onaylar?
Ajan işlemi hazırlar, onayı ve imzayı siz verirsiniz. Ajan piyasayı izleyip bir işlem önerebilir, ancak sizin onayınız olmadan o işlem yürümez.
Self-custody'nin size bıraktığı sorumluluk
Anahtarları kendinizde tutmak kontrolü size bırakır, sorumluluğu da aynı ölçüde size bırakır. Erişimi kaybetmek varlıkları kaybetmek demektir ve kimse sizin yerinize erişimi geri getiremez. Seed phrase'inizi güvenli bir yerde tutmanın ve kimseyle paylaşmamanın önemi bu yüzden büyük.
Cüzdandaki bakiyeden işleme nasıl geçilir?
Bakiye cüzdana geçtikten sonra akış aynı kalıyor: talebi yazarsınız, fiyat teklifini görürsünüz, onaylarsınız. Onay olmadan işlem yürümüyor.
Sparkling'de ajanlar işlemi hazırlayıp öneriyor, kendi başlarına yürütmüyor; her işlem sizin açık onayınızı gerektiriyor. Onay ekranında fiyat, rota ve ücretler işlem gerçekleşmeden önce gösteriliyor.
Cüzdanda tuttuğunuz varlıklar arasında stablecoin'ler de yer alıyor; bunların nasıl çalıştığını ve neye dayandığını stablecoin sayfasında ele alıyoruz. İlk alımınızı henüz yapmadıysanız kripto nasıl alınır sayfası adım adım ilerliyor.
Güncellik ve sorumluluk notu
Bu sayfadaki Sparkling ürün bilgileri 14 Ekim 2026, diğer bilgiler 20 Eylül 2026 tarihinde kontrol edildi. Türkiye'deki kripto varlık düzenlemesi geçiş aşamasında olduğu için, karar vermeden önce koşulları karşılaştırabilir ve güncel ücretleri uygulama üzerinden kontrol edebilirsiniz.
İçerik bilgilendirme amaçlı. Bireysel yatırım, hukuki veya vergi tavsiyesi değil ve hiçbir varlığın alınması ya da satılması yönünde öneri içermiyor. Kripto varlıkların değeri düşebilir, yatırdığınız tutarın tamamını kaybedebilirsiniz.
FAQ
Cüzdan adresimi paylaşmak güvenli mi?
Evet. Adres yalnızca size varlık gönderilmesini sağlıyor ve harcama yetkisi taşımıyor. Paylaşılmaması gereken şey private key ve kurtarma ifadesi.
Borsadaki bakiyem kimin kontrolünde?
Bir borsada ya da uygulamada bakiye tutuyorsanız ve kurtarma e-posta veya telefon üzerinden yapılıyorsa, anahtarlar büyük ihtimalle sizde değil. Kesinleştirmenin yolu, sağlayıcının kullanım koşullarındaki saklama bölümünü okumak.
Aynı cüzdanda birden fazla kripto varlık tutabilir miyim?
Çoğu cüzdan birden fazla zinciri destekliyor, yani farklı varlıkları aynı uygulamada görebilirsiniz. Ancak her zincirin kendi adres biçimi var ve bir zincirin adresine başka bir zincirden gönderim yapmak kayıpla sonuçlanabiliyor. Gönderim öncesinde ağı kontrol etmek bu yüzden önemli.
Seed phrase'i telefonuma not olarak yazabilir miyim?
Önerilmiyor. Telefon notları, bulut yedekleri ve mesajlaşma uygulamaları, cihaza sızan bir zararlı yazılım için erişilebilir alanlar. Kağıt veya metal yedek gibi çevrimdışı bir kayıt daha dayanıklı.
Yanlış adrese gönderdim, geri alabilir miyim?
Hayır. Ağa yayınlanan işlem geri alınamıyor ve alıcı kendiliğinden iade etmedikçe varlıklar geri gelmiyor. İlk gönderimi küçük bir tutarla test etmek bu yüzden anlamlı.
Sparkling'deki cüzdan self-custody mi?
Evet. Sparkling, self-custodial bir trading uygulamasıdır ve tek bir self-custodial bakiyeden çalışır. Anahtarlarınız sizde kalır, seed phrase’inizi istediğiniz an dışa aktarabilirsiniz. Cüzdan, e-postayla başlatılan, seed phrase gerektirmeyen yerleşik bir çoklu zincir cüzdandır; altyapısı Turnkey tarafından sağlanır ve dilediğiniz adrese çekim yapabilirsiniz. Ajan işlemi hazırlar, onayı ve imzayı siz verirsiniz.
Sparkling'deki bakiyem sigortalı mı?
Sparkling self-custodial çalışır: varlıklarınız sizin kontrolünüzdeki bakiyede durur ve anahtarlarınız sizde kalır. Bu modelde sizi koruyan şey bir sigorta mekanizması değil, erişiminizin güvenliğidir. Erişimi kaybetmek varlıkları kaybetmek demektir ve kimse sizin yerinize erişimi geri getiremez. Seed phrase’inizi istediğiniz an dışa aktarabilir ve çevrimdışı bir yedekte saklayabilirsiniz.
Updated: